Points clés à retenir
Table des matières
I. Pourquoi les professionnels de la cybersécurité ont besoin des cadres ITIL en 2026
Les opérations de cybersécurité modernes ne peuvent prospérer de manière cloisonnée en dehors de la distribution des services informatiques de l'entreprise. L'adoption du cadre ITIL établit un système de valeur des services structuré qui ancre les contrôles défensifs dans les routines opérationnelles quotidiennes. Sans ce socle opérationnel, les technologies de pointe de détection sur les postes clients et les politiques de confiance zéro se heurtent rapidement aux contraintes réelles de production. En 2026, la transformation numérique des organisations exige un alignement permanent, garantissant que les protections techniques sécurisent les services numériques sans dégrader les performances du système.
Afin de mieux visualiser comment ces principes de service s'articulent dans les environnements quotidiens, consultez cette synthèse explicative
Les frictions entre les analystes de sécurité et les administrateurs d'infrastructure engendrent un coût considérable. Quand les équipes de sécurité ordonnent l'isolation immédiate de machines compromises, les équipes d'infrastructure résistent pour protéger les engagements de disponibilité. Maîtriser ITIL pour les professionnels de la cybersécurité permet de surmonter cette fracture opérationnelle, en traduisant les impératifs défensifs en flux de travail prévisibles et partagés par l'ensemble des départements techniques.
A. Décloisonner le SecOps et la gestion des services informatiques
B. L'évolution de la gestion des services : d'ITIL 4 à ITIL 5
II. Pratiques ITIL fondamentales pour des opérations de sécurité résilientes
La gestion de la sécurité de l'information dans ITIL ne se résume pas à une liste de contrôles isolée ; elle irrigue l'intégralité de la chaîne de valeur numérique. Une véritable résilience opérationnelle nécessite une intégration fluide entre la télémétrie défensive et les flux de services. L'application d'ITIL pour les professionnels de la cybersécurité garantit que la recherche proactive de menaces, l'endiguement et l'analyse judiciaire numérique s'articulent directement avec les données de dépendance des systèmes, reliant la visibilité technique aux sources de renseignement sur les menaces.
A. Gestion des incidents vs réponse aux incidents de sécurité
La gestion classique des incidents rétablit le fonctionnement normal d'un service après une interruption non planifiée. La réponse aux incidents de sécurité, quant à elle, neutralise des adversaires actifs. Lors d'une cyberattaque, traiter l'événement comme une simple panne informatique risque d'effacer des preuves numériques volatiles. Nous préconisons des protocoles de triage partagés où le centre d'assistance identifie les comportements anormaux et collabore instantanément avec le SOC. Cette approche synchronise les protocoles de confinement avec les canaux de communication informatique, préservant les éléments d'investigation tout en informant la direction générale sans désordre opérationnel.
B. Gestion des problèmes : analyse des causes profondes et élimination des vulnérabilités
Les équipes de sécurité s'épuisent souvent à traiter des alertes en boucle sans s'attaquer aux origines des failles. La gestion des problèmes met fin à ce schéma réactif en investiguant les vulnérabilités structurelles sous-jacentes. Les revues post-incident transforment les indicateurs de compromission en chantiers de remédiation durable de l'infrastructure. Grâce à l'enregistrement des vulnérabilités dans une base des erreurs connues, les équipes d'ingénierie suivent les correctifs de microprogrammes et les défauts d'architecture jusqu'à leur résolution définitive.
C. Configuration des services et habilitation des changements en situation de crise
Lors d'une compromission avérée, chaque seconde compte. Toutefois, déployer des règles de pare-feu d'urgence sans vérification peut accidentellement paralyser les applications de production. L'habilitation des changements définit des circuits d'urgence préautorisés qui éliminent les lourdeurs bureaucratiques sans faire l'impasse sur l'analyse d'impact. Associée à une base de données de gestion des configurations rigoureuse, elle permet aux analystes SecOps d'évaluer le périmètre d'exposition et les dépendances critiques en quelques secondes. Si votre organisation peine à concilier réactivité sécuritaire et stabilité applicative, Woloyem vous accompagne dans l'apprentissage et la maîtrise du management de projet et de services afin d'aligner les exigences de sécurité sur les réalités de production.
III. ITIL vs cadres de cybersécurité dédiés : NIST CSF et ISO 27001
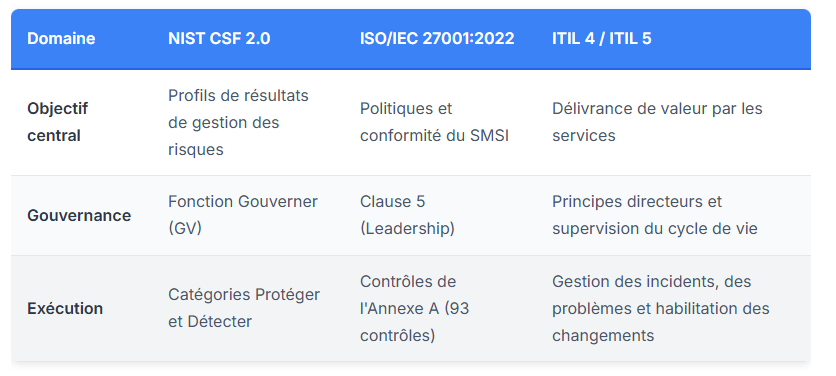
ITIL n'entre pas en concurrence avec les référentiels de cybersécurité spécialisés ; il en constitue le moteur opérationnel. Les cadres d'architecture de sécurité établissent des objectifs de gouvernance, mais définissent rarement la trajectoire quotidienne des demandes de changement, des escalades de tickets ou des configurations de référence au sein des équipes. Les cadres dédiés précisent le cap, tandis qu'ITIL fournit les méthodes d'exécution concrètes. À titre d'exemple, les recommandations d'agences reconnues en matière de cybersécurité relient directement les compétences ITIL pour les professionnels de la cybersécurité aux rôles d'architecture défensive et de cyber-résilience. Ce maillage garantit que les impératifs de gestion des risques s'intègrent naturellement dans les processus informatiques existants.
Le tableau comparatif ci-dessous détaille l'articulation de ces référentiels sur les dimensions opérationnelles majeures :
A. Correspondance entre les pratiques ITIL et le cadre NIST CSF 2.0
La version 2.0 du NIST CSF a étendu son application à l'ensemble des organisations tout en intégrant la fonction Gouverner. L'alignement de la gestion des configurations de services répond directement à la fonction Identifier du NIST en répertoriant les actifs matériels et les dépendances logicielles. De même, la gestion des déploiements concrétise les exigences Protéger pour la validation des correctifs, tandis que la gestion des incidents met en application les directives Détecter et Réagir. Pour approfondir ces parcours de compétences, consultez notre guide stratégique consacré aux parcours de certification ITIL.
B. Opérationnaliser les contrôles ISO/IEC 27001 via les flux ITSM
La norme ISO/IEC 27001:2022 structure ses 93 mesures de sécurité de l'Annexe A selon quatre thématiques : organisationnelle, humaine, physique et technologique. Transposer ces exigences techniques dans des demandes de services ITIL standardisées évite que la conformité aux audits ne ralentisse la cadence des équipes d'ingénierie. Les registres d'amélioration continue consignent les évaluations de vulnérabilités sous forme d'initiatives d'optimisation suivies, répondant pleinement aux audits de surveillance réguliers. La centralisation des registres de risques entre l'informatique et la sécurité garantit une traçabilité unique et vérifiable qui satisfait les auditeurs externes sans duplication de travail.
IV. Comment implémenter ITIL dans un centre des opérations de sécurité : un processus en 5 étapes
L'introduction de la gestion des services au sein d'un centre des opérations de sécurité (SOC) ne doit pas alourdir le quotidien des analystes avec des démarches administratives superflues. Lorsqu'elle est déployée avec méthode, elle structure des protocoles reproductibles qui accélèrent la résolution des menaces. L'adoption d'ITIL pour les professionnels de la cybersécurité relie directement l'automatisation issue des outils SIEM et SOAR aux processus de gestion des services de l'entreprise, préservant la réactivité d'endiguement sans compromettre la disponibilité des services.
A. Étapes 1 à 3 : État des lieux, enrichissement de la CMDB et triage conjoint
Les analystes de terrain requièrent des procédures limpides, exemptes de complexité bureaucratique. Nous préconisons un déploiement progressif articulé autour de trois étapes fondamentales :
B. Étapes 4 et 5 : Approbations de changements automatisées et apprentissage continu
La seconde phase de mise en œuvre privilégie la remédiation accélérée et la suppression durable des vulnérabilités :
Évaluez votre mise en œuvre à l'aide d'indicateurs équilibrés combinant le temps moyen d'endiguement et la disponibilité des services numériques. Allier rapidité de réaction et continuité de service reflète une maturité opérationnelle aboutie. Si votre encadrement souhaite fluidifier la collaboration opérationnelle et normaliser ces pratiques transversales, découvrez comment le conseil en entreprise Woloyem accompagne les organisations dans l'intégration complète de l'ITSM et du SecOps.
V. Faire progresser votre carrière en cybersécurité grâce à la certification ITIL 5
A. Valeur stratégique de l'expertise ITIL pour les fonctions de direction de la sécurité
B. Maîtrisez ITIL avec les programmes de formation d'experts Woloyem
VI. Unifier votre stratégie défensive avec les opérations de services modernes
VII. Foire aux questions
La certification ITIL présente-t-elle un intérêt pour un ingénieur ou un analyste en cybersécurité ?
Quelle est la différence fondamentale entre un incident ITIL et un incident de cybersécurité ?
Les référentiels ITIL s'intègrent-ils efficacement avec le cadre de cybersécurité du NIST ?
Comment l'habilitation des changements ITIL gère-t-elle l'application d'urgence de correctifs face aux failles du jour zéro ?
Quel niveau de certification ITIL offre la meilleure plus-value pour les spécialistes de la cybersécurité ?
ITIL 5 prend-il en considération la gouvernance de l'intelligence artificielle et les risques liés à la sécurité automatisée ?
Quels sont les risques encourus lorsqu'une équipe de cybersécurité opère de manière totalement déconnectée des processus ITIL ?
Nos succès avec ITIL 5®


Latest news from our blog
Courses
FORMATION EN LIGNE
Fondation ITIL v5®
À votre rythme en ligne (ITIL® (Version 5) E-LEARNING)
JE M'INSCRIS